Hosting & E-posta
SPF, DKIM ve DMARC Nedir? Kayıt Oluşturma ve Mailler Neden Spam'e Düşer?
ALPX Ekibi Güncellendi: 9 dk okuma
Kısa cevap
SPF, DKIM ve DMARC, e-postanın gerçekten sizin alan adınızdan geldiğini kanıtlayan üç DNS kaydıdır. SPF hangi sunucuların sizin adınıza gönderim yapabileceğini, DKIM iletinin dijital imzasını, DMARC ise bu kontrollerden geçemeyen e-postaya ne yapılacağını belirler. Gmail ve Yahoo 2024'ten, Outlook 2025'ten beri toplu göndericilerden üçünü de istiyor.
Teklif e-postanız müşterinin gereksiz klasörüne düşüyorsa ya da biri alan adınızı kullanarak sahte e-posta gönderiyorsa, sorunun kökü çoğu zaman üç DNS kaydındadır: SPF, DKIM ve DMARC. Bu rehberde üç kaydın ne işe yaradığını, örnek değerlerle nasıl oluşturulacağını, Gmail, Yahoo ve Outlook'un güncel gönderici kurallarını ve e-postalarınız spam'e düşüyorsa neleri kontrol etmeniz gerektiğini anlatıyoruz.
Kurumsal e-posta ve DNS yapılandırmasını sizin yerinize yapmamızı isterseniz web tasarım ve hosting hizmetimizde SPF, DKIM ve DMARC kayıtları eksiksiz kuruluyor.
SPF, DKIM ve DMARC nedir?
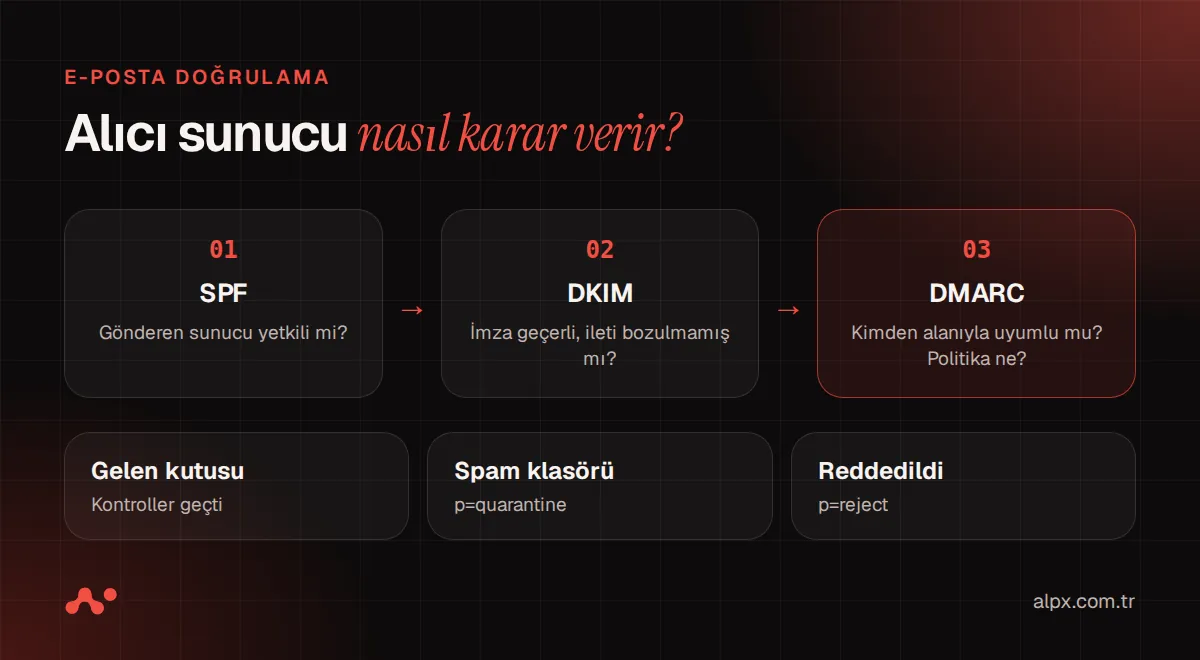
SPF, DKIM ve DMARC, bir e-postanın gerçekten sizin alan adınızdan geldiğini kanıtlayan üç e-posta kimlik doğrulama yöntemidir. Üçü de alan adınızın DNS ayarlarına eklenen TXT kayıtlarıdır ve birlikte çalıştıklarında hem teslim edilebilirliği artırır hem de alan adınızın taklit edilmesini zorlaştırır.
| Özellik | SPF | DKIM | DMARC |
|---|---|---|---|
| Açılımı | Sender Policy Framework | DomainKeys Identified Mail | Domain-based Message Authentication, Reporting and Conformance |
| Ne kontrol eder? | E-postayı gönderen sunucu yetkili mi? | İleti yolda değiştirildi mi, imza geçerli mi? | SPF/DKIM sonucu "Kimden" alan adıyla uyumlu mu? |
| DNS'teki yeri | alanadi.com TXT |
seçici._domainkey.alanadi.com TXT |
_dmarc.alanadi.com TXT |
| Standart | RFC 7208 | RFC 6376 | RFC 7489, Mayıs 2026'da RFC 9989 |
| Tek başına yeterli mi? | Hayır | Hayır | SPF veya DKIM olmadan çalışmaz |
SPF kaydı nedir ve nasıl oluşturulur?
SPF kaydı, alan adınız adına e-posta göndermeye yetkili sunucuları listeleyen bir DNS TXT kaydıdır. Alıcı sunucu, gelen e-postanın gönderen IP adresini bu listeyle karşılaştırır; listede yoksa e-posta şüpheli sayılır.
Google Workspace kullanan bir alan adı için örnek SPF kaydı:
alanadi.com. TXT "v=spf1 include:_spf.google.com ~all"
Kaydın sonundaki ifade, listede olmayan sunuculara ne yapılacağını söyler. RFC 7208'e göre dört seçenek var:
| İfade | Sonuç | Anlamı |
|---|---|---|
+all |
pass | Herkese izin ver (kullanmayın) |
?all |
neutral | Karar verme |
~all |
softfail | Listede olmayanı şüpheli say |
-all |
fail | Listede olmayanı reddet |
SPF kaydı oluştururken iki kurala mutlaka uyun:
- Alan adı başına tek SPF kaydı: RFC 7208, birden fazla SPF kaydını yasaklar; iki kayıt olduğunda sonuç "permerror" olur. Birden fazla servisiniz varsa hepsini tek kayıtta birleştirin:
v=spf1 include:_spf.google.com include:servis.example ~all. - En fazla 10 DNS sorgusu: Standart, SPF değerlendirmesi sırasında
include,a,mxgibi DNS sorgusu gerektiren ifadelerin toplamını 10 ile sınırlar. Herincludekendi içinde başka sorgular barındırabilir; sınırı aşan kayıt geçersiz sayılır.
Yandex 360 kullanıyorsanız Yandex'in yardım sayfası yalnızca Yandex üzerinden gönderim için şu kaydı öneriyor: v=spf1 redirect=_spf.yandex.net. Başka gönderim kaynaklarınız da varsa v=spf1 ip4:IP-ADRESİ include:_spf.yandex.net ~all biçimini kullanın.
DKIM nedir ve nasıl kurulur?
DKIM, gönderilen her e-postaya alan adınıza ait gizli anahtarla bir dijital imza ekler. Alıcı sunucu, DNS'te yayınladığınız açık anahtarla bu imzayı doğrular. İmza geçerliyse e-postanın sizin tarafınızdan gönderildiği ve yolda değiştirilmediği anlaşılır.
DKIM açık anahtarı, sağlayıcınızın verdiği bir seçici (selector) adıyla yayınlanır:
google._domainkey.alanadi.com. TXT "v=DKIM1; k=rsa; p=MIIBIjANBgkqh..."
Kurulum adımları çoğu sağlayıcıda aynıdır:
- E-posta sağlayıcınızın yönetim panelinde DKIM ayarlarını açın ve anahtar oluşturun.
- Panelin verdiği seçici adını ve
p=ile başlayan açık anahtar değerini kopyalayın. - DNS'e
seçici._domainkeyadıyla TXT kaydı olarak ekleyin. - Kayıt yayıldıktan sonra panelden imzalamayı başlatın.
RFC 6376'ya göre uzun süre kullanılan anahtarlar en az 1024 bit olmalıdır; sağlayıcınız daha uzun bir anahtar seçeneği sunuyorsa onu tercih edin. Yandex 360'ta seçici adı mail olarak gelir ve değer, yönetici panelindeki alan adı ayarlarının "DKIM imzası" bölümünden alınır.
DMARC nedir ve DMARC kaydı nasıl yapılır?
DMARC, SPF ve DKIM kontrollerinden geçemeyen e-postalara alıcı sunucunun ne yapacağını belirleyen ve size bu konuda rapor gönderilmesini sağlayan politikadır. DMARC'ın geçmesi için SPF veya DKIM'den en az birinin başarılı olması ve doğrulanan alan adının, e-postanın "Kimden" (From) alanındaki alan adıyla uyumlu olması gerekir.
Başlangıç için önerilen DMARC kaydı:
_dmarc.alanadi.com. TXT "v=DMARC1; p=none; rua=mailto:dmarc@alanadi.com"
En sık kullanılan etiketler:
| Etiket | Ne işe yarar? | Varsayılan |
|---|---|---|
v |
Sürüm, her zaman DMARC1; kaydın ilk etiketi olmalı |
— |
p |
Politika: none, quarantine veya reject |
Önerilir; RFC 9989'a göre yoksa none sayılır |
rua |
Toplu raporların gönderileceği adres | — |
ruf |
Hata raporlarının gönderileceği adres | — |
t |
Test modu (t=y): politika uygulanmadan izlenir; RFC 9989 ile eski pct etiketinin yerini aldı |
— |
sp |
Alt alan adları için ayrı politika | p ile aynı |
adkim / aspf |
Uyum modu: r (esnek) veya s (katı) |
r |
Üç politika arasındaki fark şöyle: none hiçbir işlem istemez, yalnızca rapor toplar; quarantine başarısız e-postanın şüpheli sayılmasını, yani çoğu zaman spam klasörüne gitmesini ister; reject ise e-postanın tamamen reddedilmesini ister.
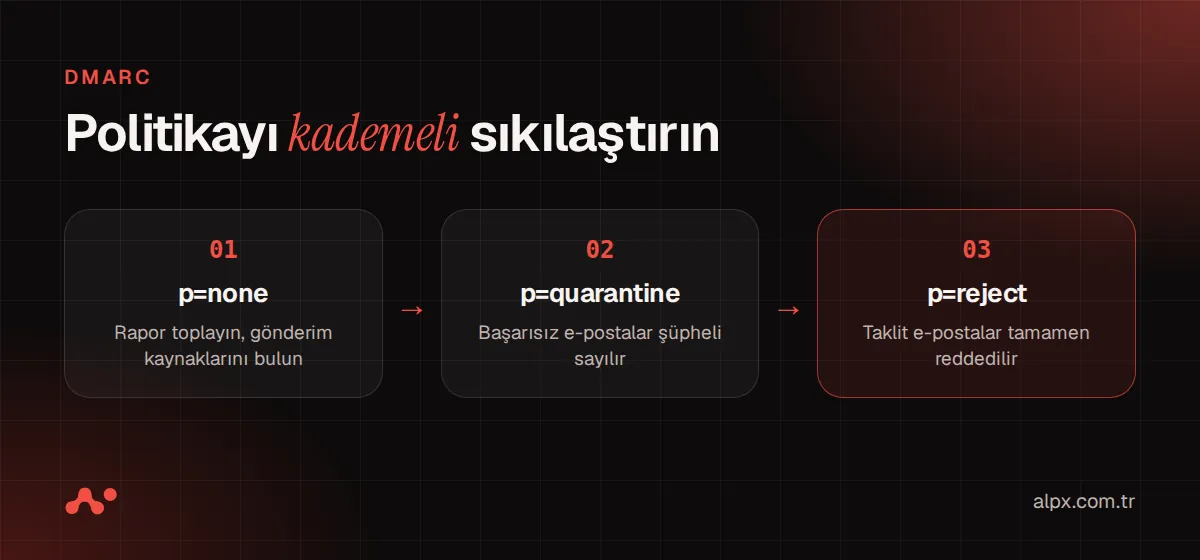
DMARC'ı güvenle devreye almanın yolu kademeli geçiştir:
- p=none ile başlayın ve birkaç hafta rapor toplayın.
- Raporlarda adınıza e-posta gönderen tüm kaynakları belirleyin: e-posta sağlayıcınız, fatura sistemi, CRM, e-bülten aracı, web sitenizin form bildirimleri.
- Her kaynağın SPF veya DKIM ile doğrulandığından emin olun.
- p=quarantine'e geçin; geçiş döneminde isterseniz
t=ytest modunu kullanın. - Sorun görmezseniz p=reject ile alan adınızın taklit edilmesini tamamen engelleyin.
DMARC standardı Mayıs 2026'da güncellendi: RFC Editor'ün kayıtlarına göre ilk DMARC standardı RFC 7489'un yerini RFC 9989 aldı. v, p, rua, sp, adkim ve aspf etiketleri korunurken pct etiketi kaldırıldı; t (test modu) ve var olmayan alt alan adları için politika belirleyen np etiketleri eklendi. pct yeni standartta tanımlı olmadığından yeni kayıtlarda kullanmayın.
Gmail, Yahoo ve Outlook hangi kuralları uyguluyor?
Büyük e-posta sağlayıcıları 2024'ten itibaren kimlik doğrulamayı zorunlu hale getirdi. Gmail ve Outlook günde 5.000 veya daha fazla e-posta gönderenlerden, Yahoo ise sayı belirtmeden toplu göndericilerden SPF, DKIM ve DMARC'ın üçünü birden istiyor; Gmail ve Yahoo'da daha az gönderim yapanlar için de en az SPF veya DKIM şart.
| Kural | Gmail (Şubat 2024) | Yahoo (Şubat 2024) | Outlook.com (Mayıs 2025) |
|---|---|---|---|
| Tüm göndericiler | SPF veya DKIM, TLS, spam oranı %0,3 altı | SPF veya DKIM, geçerli ileri ve ters DNS, spam oranı %0,3 altı | — |
| Toplu göndericiler (Gmail ve Outlook: günde 5.000+; Yahoo sayı belirtmiyor) | SPF ve DKIM, DMARC (en az p=none), alan adı uyumu, tek tıkla abonelikten çıkma | SPF ve DKIM, geçerli bir DMARC kaydı (en az p=none), tek tıkla çıkma, çıkma talebini 2 gün içinde uygulama | SPF, DKIM ve DMARC (en az p=none) ile uyum |
| Önerilen spam oranı | %0,10'un altı | %0,3'ün altı | — |
Google, Postmaster Tools'ta raporlanan spam oranının %0,10'un altında tutulmasını ve hiçbir zaman %0,30'a ulaşmamasını istiyor. Microsoft'un duyurusuna göre outlook.com, hotmail.com ve live.com adreslerine günde 5.000 veya daha fazla e-posta gönderen ve bu şartları karşılamayan göndericilerin iletileri Mayıs 2025'ten itibaren "550 5.7.515" hata koduyla reddediliyor.
Günde 5.000 e-posta size uzak görünebilir; ama e-bülten gönderen bir e-ticaret sitesi ya da bildirim e-postası atan bir uygulama bu sınıra kolayca ulaşır. Kurumsal e-posta, alan adı ve hosting'in yıllık maliyetlerini ise web sitesi fiyatları rehberimizde kalem kalem anlattık.
Mailler neden spam'e düşüyor?
Mailler çoğunlukla eksik veya hatalı SPF, DKIM ve DMARC kayıtları yüzünden spam'e düşer; ancak kayıtlar doğru olduğunda bile gönderen itibarı ve içerik belirleyici olur. Aşağıdaki listeyi sırayla kontrol edin:
- SPF kaydı var mı ve tek mi? Tüm gönderim servisleriniz içinde mi?
- SPF kaydı 10 DNS sorgusu sınırını aşıyor mu?
- DKIM imzalaması açık mı ve DNS'teki açık anahtar panelle aynı mı?
- DMARC kaydı var mı? Doğrulanan alan adı "Kimden" alanıyla uyumlu mu?
- Gönderim yapan IP adresi bir kara listede mi?
- Sunucunuzun ters DNS (PTR) kaydı tanımlı mı?
- Toplu e-postalarda tek tıkla abonelikten çıkma bağlantısı var mı?
- Spam şikâyet oranınız yüksek mi? Satın alınmış veya eski listelere gönderim yapıyor musunuz?
SPF, DKIM ve DMARC kayıtları nasıl kontrol edilir?
Kayıtlarınızı kontrol etmenin en hızlı yolu komut satırıdır. Windows'ta nslookup, macOS ve Linux'ta dig komutunu kullanabilirsiniz:
# SPF kaydı
nslookup -type=TXT alanadi.com

# DMARC kaydı
dig TXT _dmarc.alanadi.com +short

# DKIM kaydı (seçici adını sağlayıcınızdan öğrenin)
dig TXT google._domainkey.alanadi.com +short
Gerçek bir e-postanın sonucunu görmek için kendinize bir Gmail adresine e-posta gönderin, iletiyi açıp Diğer (⋮) > Orijinali göster'i seçin. Açılan sayfada SPF, DKIM ve DMARC için "PASS" ya da "FAIL" sonuçlarını ve Authentication-Results başlığını görürsünüz. Toplu gönderim yapıyorsanız Gmail'in Postmaster Tools aracıyla alan adınızın itibarını ve spam oranını düzenli izleyin.
Sık yapılan hatalar
- İkinci bir SPF kaydı eklemek: Yeni bir servis eklerken mevcut kaydı düzenlemek yerine yeni kayıt açmak, SPF'yi tamamen bozar.
- Unutulan gönderim kaynakları: Web sitesi formları, muhasebe yazılımı veya CRM, alan adınız adına e-posta gönderiyor olabilir. DMARC raporları bu kaynakları bulmanın en güvenilir yoludur.
- Doğrudan p=reject: Raporları incelemeden reject'e geçmek, meşru e-postalarınızın da reddedilmesine yol açabilir.
- Yönlendirmeyi hesaba katmamak: Bir e-posta başka bir adrese yönlendirildiğinde gönderen sunucu değişir ve SPF başarısız olabilir. İleti değiştirilmediği sürece DKIM imzası geçerli kalır; bu yüzden DKIM'i mutlaka kurun.
- Alt alan adlarını unutmak: Google'ın da belirttiği gibi e-posta gönderen her alan adı ve alt alan adı için ayrı SPF kaydı gerekir.
Özet
SPF gönderen sunucuyu, DKIM iletinin imzasını, DMARC ise bu iki kontrolün alan adınızla uyumunu ve başarısız e-postalara ne yapılacağını belirler. Gmail, Yahoo ve Outlook toplu göndericilerden üçünü birden istiyor. Tek bir SPF kaydıyla başlayın, DKIM'i açın, DMARC'ı p=none ile devreye alıp raporlara göre kademeli sıkılaştırın.
E-postalarınızın teslim oranını kontrol etmemizi ya da alan adı, hosting ve kurumsal e-postanızı tek yerden yönetmemizi isterseniz bize yazın.
Sık sorulan sorular
Bir alan adında birden fazla SPF kaydı olabilir mi?
Hayır. SPF standardı (RFC 7208), bir alan adında birden fazla SPF kaydı bulunmasını yasaklar; iki kayıt olduğunda sonuç "permerror" olur ve SPF kontrolü başarısız sayılır. Birden fazla gönderim servisiniz varsa hepsini tek bir kayıtta include ifadeleriyle birleştirin.
SPF'de ~all mı -all mı kullanmalıyım?
~all (softfail), listede olmayan sunuculardan gelen e-postanın şüpheli sayılmasını; -all (fail) ise reddedilmesini ister. Tüm gönderim kaynaklarınızı listelediğinizden emin olana kadar ~all ile başlamak güvenlidir; Google Workspace'in örnek SPF kaydı da ~all kullanır. Asıl koruma DMARC politikasıyla sağlanır.
DMARC p=none alan adımı korur mu?
Tek başına korumaz. p=none, alıcı sunuculardan başarısız e-postalar için bir işlem yapmamalarını, yalnızca rapor göndermelerini ister. Gmail, Yahoo ve Outlook'un toplu gönderici kuralları için yeterlidir; ancak alan adınızın taklit edilmesini engellemek için raporları inceledikten sonra quarantine ve reject politikasına geçmelisiniz.
DMARC doğrudan p=reject yapılabilir mi?
Yapılabilir ama önerilmez. Fatura sistemi, CRM, e-bülten aracı gibi unuttuğunuz bir gönderim kaynağı varsa, o kaynağın e-postaları alıcıya hiç ulaşmaz. Önce p=none ile birkaç hafta rapor toplayın, tüm kaynakların SPF veya DKIM ile doğrulandığını görün, ardından kademeli olarak sıkılaştırın.
Yandex 360 için SPF kaydı nedir?
Yandex'in yardım sayfasına göre yalnızca Yandex üzerinden gönderim yapıyorsanız SPF kaydı "v=spf1 redirect=_spf.yandex.net" olmalıdır. Başka gönderim kaynaklarınız da varsa "v=spf1 ip4:... include:_spf.yandex.net ~all" biçimini kullanırsınız. DKIM değeri ise Yandex yönetici panelindeki alan adı ayarlarından alınır.
Kayıtlar doğru olduğu halde mailler neden spam'e düşer?
SPF, DKIM ve DMARC gönderenin kimliğini kanıtlar ama içeriği ve itibarı garanti etmez. Yüksek şikâyet oranı, alışılmadık gönderim hacmi, kara listedeki bir IP adresi, eksik ters DNS kaydı veya spam benzeri içerik de e-postaların gereksiz klasörüne düşmesine yol açar.
DNS değişikliği ne kadar sürede etkinleşir?
Çoğu zaman birkaç dakika ile birkaç saat içinde etkinleşir; kaydın TTL süresine ve DNS sağlayıcınıza bağlıdır. Yandex'in yardım sayfası DNS değişikliklerinin 72 saate kadar sürebileceğini belirtir. Kaydı ekledikten sonra dig veya nslookup ile kontrol edin.
Kaynaklar
- RFC 7208 — Sender Policy Framework (SPF)
- RFC 6376 — DomainKeys Identified Mail (DKIM) Signatures
- RFC 7489 — DMARC
- RFC 9989 — DMARC (Mayıs 2026)
- Google — E-posta gönderen yönergeleri
- Google Workspace — SPF kurulumu
- Yahoo Sender Hub — Best practices
- Microsoft — Outlook's new requirements for high-volume senders
- Yandex 360 — SPF kaydı
- Yandex 360 — DKIM imzası